Mostrando postagens com marcador bug. Mostrar todas as postagens

segunda-feira, 20 de agosto de 2012

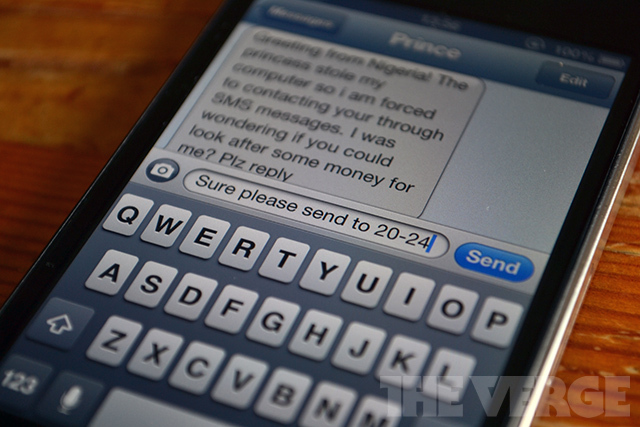
Hacker expõe falha de segurança do iPhone que existe há cinco anos


A falha se aproveita de um protocolo chamado PDU, que lida com envio e recebimento de vários tipos de mensagens em dispositivos móveis, incluindo as automáticas. Por meio do protocolo, é possível acessar o cabeçalho da mensagem de texto, e como no iOS o destinatário das mensagens automáticas fica oculto, o número para o qual a mensagem deve ser enviada poderia ser modificado por hackers sem o conhecimento do remetente. Caso o conteúdo da SMS tenha alguma informação confidencial ou pessoal, ela poderia ser facilmente desviada.


A Apple ainda não se pronunciou sobre o assunto, mas também não há perigo imediato, até porque empresas e instituições financeiras, por exemplo, nunca solicitam informações confidenciais por meio de mensagens de texto, que poderiam ser desviadas.

Ainda assim, o risco existe. O fato é que esta falha já está presente no sistema da empresa há cinco anos, e ainda não foi explorada em uma escala grande o suficiente para causar problemas, mas é bom a Apple abrir o olho.

Fonte: TechTudo

quarta-feira, 11 de abril de 2012

Nokia dá desconto em smartphone após descoberta de "bug"


A Nokia descobriu um problema de software em seu celular inteligente Lumia 900, modelo criado em resposta ao iPhone da Apple, e está praticamente distribuindo o aparelho de graça até que ele seja consertado, o que prejudica o esforço da empresa para reverter sua situação nos Estados Unidos.
O primeiro modelo 4G da Nokia, que a empresa divulga com a assinatura "um modo espantosamente rápido de conectar", pode perder a conexão de dados ocasionalmente, como resultado do defeito, segundo a companhia.
Ainda que continue a ser a líder mundial na fabricação de celulares, pelo critério de volume, a Nokia perdeu a liderança no lucrativo segmento de smartphones para Apple e Google, no ano passado, em parte devido ao fraco desempenho nos Estados Unidos, onde os smartphones da empresa hoje detêm menos de 1% do mercado.
O Lumia 900, que utiliza o sistema operacional Windows Phone, da Microsoft, por enquanto só está à venda nos EUA, e deveria desempenhar papel chave na recuperação da empresa naquele mercado.
"É como se o motor deles tivesse morrido quando todo mundo está prestando atenção ao seu carro, na largada da corrida", disse Carolina Milanesi, analista da Gartner.
Trata-se do terceiro celular Nokia a ser lançado com o sistema operacional Windows, depois que a companhia finlandesa abandonou seu sistema operacional Symbian, no ano passado, e só está à venda nos EUA, via operadora AT&T. O modelo deve ser lançado em outros mercados neste trimestre.
Nesta quarta-feira (11), a Nokia revelou seu novo modelo Lumia 610, primeiro a adotar a tecnologia de comunicação sem fio de curto alcance (NFC, na sigla em inglês) para a plataforma Windows.
A Nokia afirmou que uma atualização de software para corrigir o defeito no Lumia 900, "um problema de administração de memória" relacionado ao software e não ao hardware, à rede ou ao sistema operacional Windows, seria distribuída a partir de 16 de janeiro.
A companhia está oferecendo a qualquer pessoa que tenha comprado ou compre um Lumia 900 até 21 de abril um bônus de US$ 100 pago via conta telefônica. O modelo está sendo vendido peolo equivalente a R$ 180 (US$ 99,99) pela AT&T, com contrato pós-pago de dois anos.

Fonte:

segunda-feira, 29 de março de 2010

Microsoft publica correção de emergência para IE na terça (30/3)

Além da vulnerabilidade de dia zero, bug da tecla F1 do navegador também pode ser consertado no patch inesperado.

A Microsoft informou nesta segunda-feira (29/3) que irá publicar uma atualização de emergência para o Internet Explorer com o objetivo de corrigir uma vulnerabilidade de dia zero que tem sido usada para conduzir ataque nas últimas semanas.

O Patch Tuesday desta terça-feira (30/3) é a segunda nos últimos três meses que a empresa faz e que foge ao seu calendário normal de correções, que acontece na segunda terça-feira de cada mês. Em janeiro, a Microsoft publicou uma correção no IE para corrigir oito vulnerabilidades, incluindo uma que vinha sendo usada para atacar a rede de empresas, incluindo o Google e a Adobe.

“Este boletim está sendo liberado para endereçar ataques contra clientes das versões 6 e 7 do Internet Explorer”, informou a empresa no blog do Technet.

E, como em janeiro, a atualização de amanhã irá corrigir apenas a vulnerabilidade de diz zero. Na realidade, ela irá tapar alguns buracos cruciais existentes em todas as versões do navegador, incluindo a mais recente, o IE8. “Este boletim não programado é uma atualização cumulativa de segurança para o Internet Explorer e também irá corrigir vulnerabilidades consideradas críticas em todas as versões do navegador que não estão relacionadas a este ataque”, informou a empresa.

A Microsoft alertou os usuários sobre a vulnerabilidade do IE6 e IE 7 em 9/3, informando, na época, que o bug não afetava nem a versão mais antiga (IE5) nem a mais recente do navegador (IE8). A empresa informou que os ataques eram direcionados, termo usado para designar ações em pequena escala.

Em apenas dois dias, crackers utilizaram a falhar para conduzir ataques a partir de sites maliciosos e um pesquisador israelense publicou o código de exploração da vulnerabilidade na web.

O anúncio de hoje pegou muitos pesquisadores de surpresa. “Pensei que fosse levar mais tempo”, afirmou o chefe tecnologia de segurança da Qualys, Wolfgang Kandek. “Mas, ao divulgar a correção agora, a Microsoft sugere existir um razão muito forte para não aguardar até o próximo Patch Tuesday [13/4]. É provável que eles tenham notado um aumento no número de ataques”.

O diretor de segurança de operações da nCircle Network Security, Andrew Storms, concorda. “Não estava esperando por isso, ainda mais porque Microsoft emitiu o aviso a menos de um mês. Eles não alteram seu calendário salvo quando há uma razão muito forte para isso”.

Como Kandek, Storms entende que a Microsoft acelerou a liberação desta atualização cumulativa do IE porque deve ter percebido um aumento no número de ataques explorando a vulnerabilidade de dia zero.

Storms acredita que a Microsoft pode corrigir ainda outras vulnerabilidades no navegador, levando em conta os recentes alertas de segurança emitidos este ano. Em fevereiro, a Microsoft informou sobre um bug no IE rodando no Windows XP que poderia ser usado por criminosos virtuais para acessar arquivos no PC; e, no início deste mês, a empresa pediu para usuários do XP não pressionarem a tecla F1 (auxílio) quando solicitada por qualquer site, indicando uma falha ainda não corrigida que poderia abrir o computador para o controle de crackers.

A atualização do Internet Explorer desta terça-feira (30/3) se aplica a todas as versões do navegador – IE 5.01; IE 6; IE 7 e IE 8 – rodando em todas as versões do Windows 2000, XP, Vista, Server 2003, Server 2008, Windows 7 e Server 2008 R2.

Caso siga seu ritual, a correção será liberada pela Microsoft por volta das 17h.
Fonte: PCWord

sábado, 23 de janeiro de 2010

Microsoft alerta para bug que existe há 17 anos no Windows


Falha no Virtual DOS Machine, lançado com o Windows NT, afeta todas as versões de 32 bits do Windows e pode ser explorada por invasores. 

Uma falha existente há 17 anos no núcleo do sistema operacional Windows de 32 bits pode ser explorada por invasores para sequestrar PCs remotamente, alertou a Microsoft na quarta-feira (20/1).

A vulnerabilidade, que tem a mesma idade do Windows NT – primeira versão de 32 bits do sistema operacional da Microsoft, lançada em 1993 – reside no subsistema Windows Virtual DOS Machine (VDM) e foi descoberta pelo grande rival da Microsoft, o Google, na terça-feira (19/1).

O engenheiro do Google, Tavis Ormandy, que detalhou o bug em uma lista de segurança na internet, diz ter informado a Microsoft sobre a existência da falha há sete meses. Ele também recebeu créditos por ter alertado a Microsoft sobre uma falha corrigida pela empresa no pacote de atualizações mensais Patch Tuesday, divulgado na semana passada.

O VDM permite que versões anteriores ao Windows NT e outras versões mais antigas do sistema operacional rodem softwares em DOS e em versões do Windows de 16 bits. A primeira versão do Windows, em DOS, foi lançada em 1981.

Em seu alerta, a Microsoft recomendou que todos os usuários do sistema afetado - presente em todas as edições de 32 bits do Windows, incluindo o novo Windows 7 - desabilitem o VDM, como solução temporária. As versões de 64 bits do Windows não estão vulneráveis.

Este é o segundo alerta de segurança anunciado pela Microsoft nos últimos sete dias. A empresa informou que vai lançar uma correção de segurança, nesta quinta-feira (21/1), para uma falha no Internet Explorer, que já tem sido explorada  por crackers em sites maliciosos. A brecha foi usada para promover ataques aos sistemas do Google e de outras 33 empresas, em dezembro de 2009.

Explorando a antiga falha no Windows, "um invasor pode rodar códigos arbitrariamente no kernel do sistema", informa o alerta da Microsoft. "Em seguida, ele pode instalar programas, visualizar, modificar ou apagar dados; ou criar novas contas com direito de administrador liberado."

A Microsoft classificou a falha como “importante”, que é o segundo nível de periculosidade de uma brecha após a classificação “crítica”. O gerente de programas do Microsoft Security Response Center (MSRC), Jerry Bryant, informou, entretanto, que a empresa não registrou qualquer ataque que explorasse o bug e minimizou o risco da antiga falha. "Para explorar esta vulnerabilidade, o invasor deve ter acesso a uma conta no sistema”.

Ainda não há data de correção para o problema no VDM, mas espera-se que a solução seja integrada ao próximo Patch Tuesday, agendado para 9 de fevereiro.


Fonte: IDG Now!

quarta-feira, 20 de janeiro de 2010

Bug em roteadores D-Link pode abrir tela de configuração a invasores

Dos seis modelos afetados, três - DIR-615, DIR-635 e DIR-655 - são vendidos pelo canal formal da empresa no Brasil.

O fabricante de roteadores D-Link admitiu nesta sexta-feira (15/1) que alguns de seus roteadores têm uma vulnerabilidade que pode permitir a hackers o acesso às configurações de administração do aparelho. A empresa de Taiwan afirmou que já publicou correções para as brechas.

De acordo com uma nota de 9/1 publicada no blog da SourceSec Security Research, alguns roteadores da D-Link têm uma implementação insegura do protocolo de administração de rede doméstica (HNAP, na sigla em inglês), o que poderia permitir a uma pessoa não autorizada mudar as configurações do roteador (posteriormente, a nota foi retirada do ar).

A SourceSec publicou uma ferramenta chamada HNAPOwn, que serve de prova-de-conceito e que poderia facilitar a invasão - uma ação que foi criticada pela D-Link. "Ao publicar suas ferramentas e dar instruções específicas, os autores do relatório delinearam publicamente como a segurança poderia ser violada, o que poderia ter sérias consequências para nossos clientes", afirmoju a D-Link em comunicado.

A fabricante disse apenas que parecia ser possível invadir os roteadores usando a ferramenta de software divulgada, mas não simplesmente com o código publicado.

Opiniões diferentes

A D-Link e a SourceSec têm opiniões divergentes sobre os modelos vulneráveis. A SourceSec escreveu que suspeita de todos os roteadores D-Link fabricados desde 2006, com suporte a HNAP. Mas eles admitiram não ter testado todos eles.

Já a D-Link informou que os modelos afetados são o DIR-855 (versão A2), DIR-655 (versões A1 a A4) e DIR-635 (versão B). Três modelos descontinuados - DIR-615 (versões B1, B2 e B3), DIR-635 (versão A) e DI-634M (versão B1) - também são afetados. A empresa informa que novas atualizações de software têm sido oferecidas em seus sites na web. Dos modelos afetados, três - DIR-615, DIR-635 e DIR-655 - são vendidos pelo canal formal da D-Link no Brasil.

A subsidiária brasileira da empresa informou, por meio de sua assessoria de comunicação, que aguarda orientação da matriz para a publicação, no site local, da correção para a falha.

Fonte: PCWord

sexta-feira, 15 de janeiro de 2010

Ataque ao Google aproveitou falha em navegador da Microsoft

Foram instalados programas espiões em computadores das empresas. Hackers designaram ataques como ‘Operação Aurora’.

Recentes e sofisticados ciberataques contra o Google e outras empresas exploraram uma falha até agora desconhecida no navegador Internet Explorer, da Microsoft. O ponto fraco no navegador mais utilizado no mundo foi identificado pela empresa de segurança na computação McAfee, e posteriormente confirmado pela Microsoft.

O Google anunciou na terça-feira (12) que detectou, em dezembro, um ataque originado na China à sua infraestrutura empresarial, resultando em roubo de propriedade intelectual. A empresa veio a descobrir que mais de 20 outras companhias presentes no país também sofreram infiltrações.

A McAfee informou na quinta-feira (14) que os responsáveis pelos ataques enganaram funcionários das empresas, fazendo-os clicar em links que direcionavam para um site que instalou secretamente um programa de espionagem em seus computadores, em uma campanha a que os hackers aparentemente designaram
"Operação Aurora".

"Jamais vimos ataques dessa sofisticação no espaço comercial. Só os havíamos visto anteriormente no espaço governamental", disse Dmitri Alperovitch, vice-presidente de pesquisa da McAfee.

A Microsoft posteriormente confirmou o problema e enviou um alerta aos usuários, esperando reduzir o problema. A companhia trabalha para desenvolver uma atualização para o Internet Explorer para evitar novos ataques. "A empresa determinou que o Internet Explorer foi um dos vetores usados em ataques dirigidos e sofisticados contra o Google e outras redes empresariais", afirmou a Microsoft.

A maior produtora mundial de software afirmou que o uso do Internet Explorer em "modo protegido", com os controles de segurança em nível "alto", limitaria o impacto do problema. "Precisamos encarar com seriedade todos os ataques à computação, não apenas esse", disse Steve Ballmer, presidente-executivo da Microsoft, em entrevista à CNBC. "Temos toda uma equipe que responde em tempo verdadeiramente real a qualquer denúncia que possa ter algo a ver com o nosso software”.

Segundo a McAfee, os programas permitiam a tomada de controle de computadores sem que seus donos soubessem.

O Internet Explorer é vulnerável em todas as recentes versões do Windows, incluindo a nova Windows 7, segundo a McAfee. A Microsoft afirma que os ataques têm sido limitados ao Internet Explorer 6, uma versão mais antiga do aplicativo.

Fonte: G1