Mostrando postagens com marcador Segurança. Mostrar todas as postagens

segunda-feira, 20 de agosto de 2012

Hacker expõe falha de segurança do iPhone que existe há cinco anos


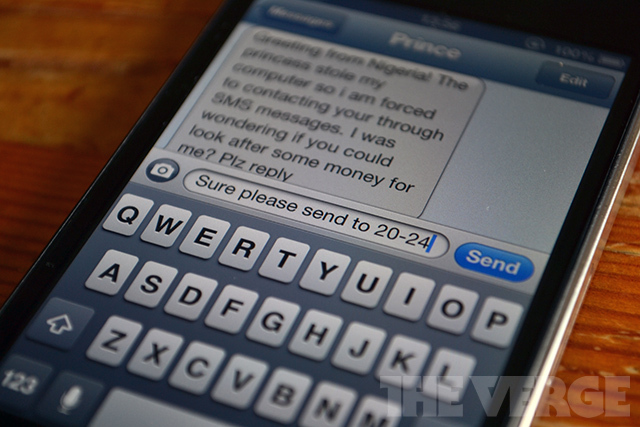
A falha se aproveita de um protocolo chamado PDU, que lida com envio e recebimento de vários tipos de mensagens em dispositivos móveis, incluindo as automáticas. Por meio do protocolo, é possível acessar o cabeçalho da mensagem de texto, e como no iOS o destinatário das mensagens automáticas fica oculto, o número para o qual a mensagem deve ser enviada poderia ser modificado por hackers sem o conhecimento do remetente. Caso o conteúdo da SMS tenha alguma informação confidencial ou pessoal, ela poderia ser facilmente desviada.


A Apple ainda não se pronunciou sobre o assunto, mas também não há perigo imediato, até porque empresas e instituições financeiras, por exemplo, nunca solicitam informações confidenciais por meio de mensagens de texto, que poderiam ser desviadas.

Ainda assim, o risco existe. O fato é que esta falha já está presente no sistema da empresa há cinco anos, e ainda não foi explorada em uma escala grande o suficiente para causar problemas, mas é bom a Apple abrir o olho.

Fonte: TechTudo

sábado, 5 de fevereiro de 2011

Hackers entraram em computadores da Nasdaq

Autoridades dos Estados Unidos estão investigando invasões na rede responsável pelas ações da Nasdaq, de acordo com uma reportagem do The Wall Street Journal.
A invasão não comprometeu a plataforma de negociações, responsável por executar os investimentos, mas acredita-se que outras áreas da rede foram acessadas, segundo a reportagem. “Até o momento parece que só estão olhando ao redor”, disse uma pessoa envolvida com a Nasdaq ao WSJ.
Há relatos sobre investigações iniciadas pelo Serviço Secreto e pelo Federal Bureau of Investigations (FBI) no ano passado. Entre os motivos para as investigações são destacados “segurança nacional”, “ganhos pessoais” e “roubo de informações sobre ações”.
Não há informações sobre o rastro dos invasores mas, pessoas ligadas à questão indicam evidências sobre a Rússia. Contudo, os hackers podem utilizar a Rússia somente como condutor para os ataques, encobrindo sua localização real.
Representantes da Nasdaq não comentaram o caso.

Fonte:

sexta-feira, 5 de novembro de 2010

Novo sistema de segurança analisa velocidade de digitação

A cada centenas de caracteres, ele colhe os dados e os analisa com o perfil do usuário da máquina. Caso haja diferenças, ele bloqueia a sessão.

Hackers podem crackear ou roubar a sua senha, mas eles podem digitar da mesma maneira que você?
A operadora japonesa NTT Communications desenvolveu um sistema de segurança para computadores que analisa a maneira de digitar dos usuários, com o intuito de detectar se a pessoa no teclado é ou não um impostor.
O sistema, chamado Key Touch Pass, registra, por exemplo, a velocidade no qual os dados são digitados, o período de tempo no qual ele, geralmente, mantém pressionada cada tecla e os erros que tradicionalmente são cometidos.
A cada centenas de caracteres, ele colhe os dados e os analisa com o perfil do usuário da máquina. Caso diferenças sejam identificadas, o programa encerra a sessão e não permite que a pessoa continue logada. 
A NTT Communications prevê também que o programa poderá ser útil não apenas para questões de segurança e para isso já realiza testes com instituições de ensino à distância, já que ele pode ser um método para analisar a honestidade dos usuários, especialmente em testes e provas online.
A empresa também pretende investir na utilização da ferramenta em procedimentos bancários via Web. 
Durante uma demonstração do sistema, que funciona em japonês e inglês, ele foi capaz de detectar um impostor, após a digitação de apenas algumas linhas de texto.
É importante lembrar que a velocidade e o estilo de digitação de um usuário mudam naturalmente, dependendo de sua condição física. Assim, é necessário que o sistema também entenda essas variações. Por exemplo, um usuário no início do dia pode digitar de modo mais rápido do que no final do dia, devido ao cansaço.

Fonte:

segunda-feira, 26 de abril de 2010

Website expõe números de cartões de crédito

SÃO PAULO – Uma falha no site Blippy, que divulga informações de compras feitas por seus usuários, expôs detalhes completos dos cartões de crédito de quatro pessoas.

Na última sexta-feira, buscas feitas no Google começaram a apresentar os dados de 127 transações feitas pelos cadastrados, incluindo números dos cartões.

De acordo com o The Register, os administradores do serviço pediram desculpas e informaram que o erro costumava acontecer durante a fase de testes. Apesar dos esforços dos desenvolvedores para resolver o problema, falhas no código HTML passaram a exibir as informações nos sistemas de busca.

Duas horas após o incidente, o Google eliminou os resultados comprometedores de suas páginas.

O Blippy incentiva os usuários a divulgarem suas compras na rede. Seu modelo de negócios prevê uma receita baseada em comissões. Cada vez que alguém comprar um produto através de um link disponível no site, a empresa recebe uma porcentagem por promover a loja, mesmo que indiretamente.

Fonte:  INFO Plantão

quarta-feira, 27 de janeiro de 2010

Cisco, NetApp e VMware formam aliança por segurança de virtualização Infra-Estrutura

Com a parceria, as empresas prometem uma arquitetura segura para múltiplos sistemas a partir de tecnologias das três. Objetivo é isolar aplicativos que utilizam a mesma rede física e com isso garantir maior segurabilidade do ambiente de rede.
 
A Cisco, NetApp e a VMware anunciaram um projeto para melhorar a segurança em implementações de virtualização. O foco é isolar aplicativos que utilizam a mesma rede física, os mesmos servidores e recursos de armazenamento em sistemas múltiplos.
 
O design da arquitetura foi pré-testados e validados, sendo direcionado aos clientes que tenham implantado os sistemas Cisco Unified Computing System, o Nexus Cisco Switches, o NetApp FAS Storage com o software MultiStore e o software de virtualização vSphere com o vShield.
 
Com o plano, os integradores de sistemas e parceiros de canal também serão capazes de usar o design para vender hardware e software com tecnologias das três empresas. Porém, este anúncio não inclui o desenvolvimento de qualquer nova tecnologia.
 
Segundo Jay Kidd, diretor de marketing da NetApp, a iniciativa é vista como aplicável tanto para empresas com projetos de virtualização abrangente quanto para prestadores de serviços em nuvens. “Qualquer um que estiver construindo um ambiente altamente virtualizado, compartilha uma infraestrutura em larga escala e deseja isolar aplicações para limitar os riscos de segurança e suspensão”.
 
Com o novo modelo de suporte cooperativo, os clientes que tenham implementado uma das arquiteturas de design citadas pode chamar qualquer um dos três fornecedores quando registrar algum problema de rede. Quem receber o chamado assumirá a liderança, porém todas as companhias irão trabalhar juntas para solucionar os casos.


Fonte: IPNews

domingo, 3 de janeiro de 2010

Falha em site de notícias expõe internautas a ataque

Link para notícia na Globo.com nesta terça-feira (22/12) permitia execução remota de software malicioso, alerta delegado. Brecha foi corrigida.  

O site de notícias Globo.com apresentou uma falha de segurança, nesta terça-feira (22/12), que poderia permitir a execução remota de um software malicioso na máquina do usuário.

Internautas que acessaram a notícia "Ministério da Saúde libera R$ 225 milhões para construir 880 postos de saúde" publicada às 12h08 de hoje, "ficaram sujeitos a terem os sistemas operacionais de seus computadores atacados por uma brecha de segurança conhecida como MSIE ADODB.Stream Object File Installation Weakness", alertou o delegado de polícia da 4ª Delegacia de Delitos Cometidos por Meios Eletrônicos do Deic (Departamento de Investigação Sobre o Crime Organizado), José Mariano de Araújo Filho.
De acordo com o delegado, a falha está baseada em um controle ActiveX conhecido como “MDAC RDS.Dataspace controle” e permite a execução remota de códigos maliciosos. "Esta vulnerabilidade existiria porque o controle não se comportaria de forma segura quando está hospedado em uma página da web", explica o delegado em seu blog, onde detalha o problema de segurança no site da Globo.com.

A brecha pode ser explorada remotamente por um invasor para instalar programas, visualizar, alterar ou excluir dados ou criar novas contas de usuário na máquina.
 

Mariano informou ao IDG Now! que a falha detectada hoje já foi corrigida pela Globo.com, mas questionou a falta de segurança do sistema que, segundo ele pode ter afetado centenas de usuários que acessam diariamente o site.
 

"Mesmo tendo ocorrido a correção do problemas por parte da 'Globo.com', o ataque demonstra a falta de segurança existentes em muitos sites na internet e principalmente as técnicas utilizadas pelos criminosos na internet brasileira, os quais buscam atingir uma grande quantidade de vítimas usando código malicioso e “scripts” armazenados em páginas com grande quantidade de acesso", alerta o especialista em crimes digitais em seu post.
 

O site da Globo.com não é o primeiro alvo de invasores que usam sites legítimos para instalar códigos maliciosos nas máquinas de internautas e promover fraudes financeiras. Em setembro deste ano, a página principal da operadora Vivo foi infectada por um código malicioso que tinha por objetivo alterar a máquina do internauta e direcioná-lo a um site falso de banco. No mesmo mês, a página do jornal norte-americano The New York Times apresentava um banner não autorizado oferecendo um antivírus falso. 
 

Em dezembro de 2008, o site da operadora Oi foi usado para a disseminação de um vírus para os clientes que usaram o serviço para envio de torpedos online da operadora. De acorcom com o consultor de segurança, Marcelo Almeida, a brecha no serviço da Oi colocou 140 mil internautas em risco.

Fonte: IDG Now!

sábado, 12 de dezembro de 2009

Guia mostra as novidades em segurança

Em vez de digitar a sua senha de banco, você apenas aproxima a sua mão de um aparelho, que faz a leitura de suas veias e o reconhecimento automático da sua identidade.

A nova tecnologia – leitor biométrico – que parece extraída de um filme futurista é o tema da reportagem de capa da nova edição do Guia da Segurança, encartado em ZH nesta segunda-feira.

Com oito páginas, o suplemento trará dicas de consultores sobre como adotar os equipamentos de segurança na sua casa ou seu condomínio sem cair em ciladas.

O guia também traz dicas de como sair para a balada de forma segura. Há uma série de precauções que jovens podem tomar para não se tornarem vítimas de assaltos, e como os pais podem ajudar – e não atrapalhar – os filhos adolescentes a se divertir à noite mais protegidos.

Para auxiliar quem tem casa na praia, o suplemento também revela um manual prático para aumentar a segurança do seu patrimônio.


Fonte: Zerohora

quinta-feira, 22 de outubro de 2009

Nova tecnologia de segurança no Norton 2010


           A Symantec anunciou a disponibilidade a nível mundial do antivírus Norton 2010. A nova versão do produto da Symantec inclui uma nova tecnologia de segurança – Quorum – que permite a validação da reputação das aplicações que são utilizadas num sistema pessoal. Sabia que em cada 15 segundos ocorre um crime na cidade de Paris. E que, em Lisboa, em cada dois minutos é registado um crime. E que na Web existe um crime em cada quarto de segundo. Os dados foram divulgados pela Symantec no decorrer da apresentação do Norton 2010. E tal só é possível devido à “complacência” dos utilizadores da Web.
Os responsáveis da Symantec referem que, nos últimos anos, o perfil do cibercriminoso alterou-se significativamente. Se, há alguns anos atrás, o cibercriminoso era, normalmente, um estudante que pretendia infectar o maior número possível de sistemas pessoais, presentemente, o cibercriminoso está inserido em grupos criminosos e o malware produzido tem como objectivo infectar um número reduzido de computadores pessoais. Tal leva à proliferação de múltiplas versões de uma mesma aplicação, referem os responsáveis da Symantec. De tal modo, que as previsões da Symantec apontam que, no próximo ano, o número de ameaças únicas ultrapasse os três milhões, referem os responsáveis da Symantec.
Esta nova realidade levou à criação de um “gigantesco” mercado na Web, no qual os dados das contas de correio electrónico podem ter um valor de 15 dólares, enquanto que as identidades digitais podem custar cerca de 10 dólares e os dados de um cartão de crédito podem valer um pouco menos de um dólar.

Nova tecnologia baseada na reputação

           Neste contexto, as tecnologias baseadas no reconhecimento de assinaturas e nas heurísticas de comportamento já não são suficientes para controlar a proliferação de ameaças na Web. Assim, a nova versão do Norton utiliza uma nova tecnologia baseada no conceito de reputação associada às aplicações. Esta nova tecnologia, designada com o nome de código de Quórum, permite a recolha de informações sobre aplicações (idade, fonte de descarga, assinatura digital, prevalência) num servidor de reputação centralizado, que através de algoritmos sofisticados classificam estas aplicações de acordo com a sua reputação. Após este processo a classificação é inserida no servidor de reputação. Stefan Wesche refere que a Symantec utilizou esta tecnologia e conseguiu detectar cerca de 80% do malware desconhecido.